
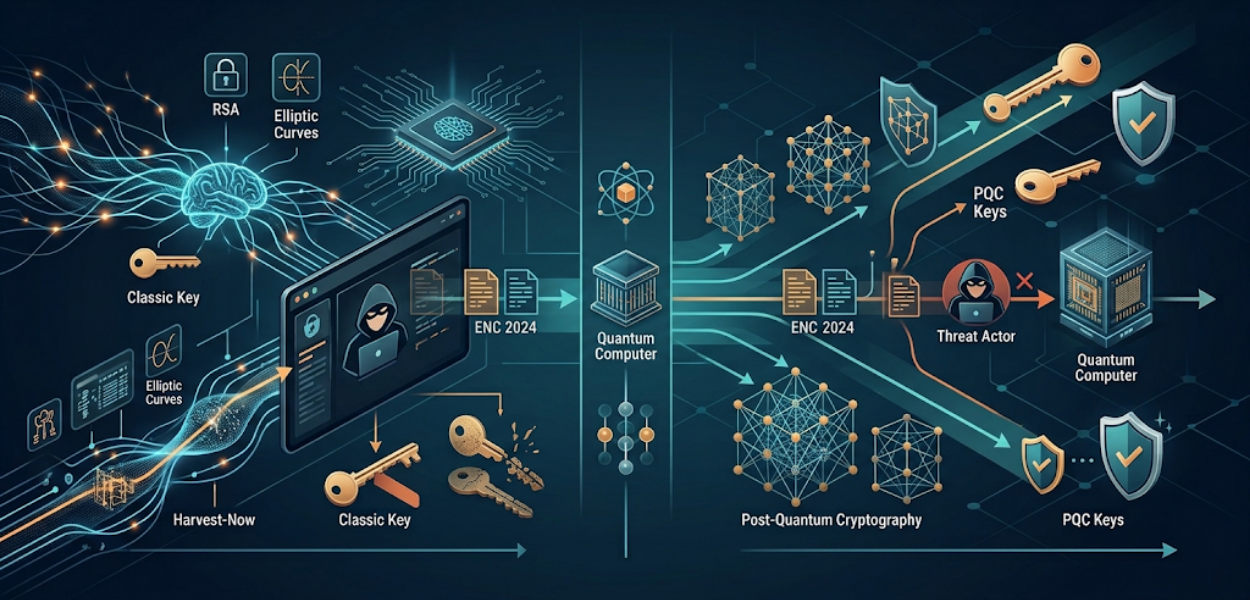
بُنيت البنية التحتية للتشفير على افتراض لم يعد صالحًا: أن البيانات المشفّرة اليوم تبقى غير قابلة للقراءة لعقود. الحوسبة الكمية تكسر هذا الافتراض، والفجوة بين "مشفّر" و"محمي" أصبحت تُقاس بالسنوات وليس باليقين. المؤسسات التي تدير بيانات حساسة — السجلات المالية، البيانات الصحية، الاتصالات الحكومية، الملكية الفكرية — تواجه خطرًا محددًا وقابلًا للقياس يُعرف باسم "الحصاد الآن، وفك التشفير لاحقًا". فهم هذا الخطر يغيّر طريقة التخطيط لأعمار المفاتيح، واختيار الخوارزميات، وجداول الانتقال الزمنية.
يصف هذا المبدأ نمط هجوم يقوم فيه المهاجمون بجمع البيانات المشفّرة الآن وتخزينها، ثم فك تشفيرها بمجرد توفر حاسوب كمي قوي بما يكفي. التشفير باستخدام المنحنيات الإهليلجية وخوارزمية RSA، وهما ركيزتا تبادل المفاتيح والتوقيعات الرقمية الحالية، معرّضان رياضيًا لخوارزمية شور عند تشغيلها على حاسوب كمي واسع النطاق. البيانات التي تتطلب سرية لعشر سنوات أو أكثر معرّضة للخطر بالفعل، لأن قدرة فك التشفير التي ستظهر في عام 2030 أو 2035 ستظل تخترق المعلومات المشفّرة في عام 2026. الفرق التي تبني القدرة التقنية حول هذا التحول تبدأ غالبًا بـ دورات تدريبية متخصصة في تطبيق التشفير الحديث وتشفير ما بعد الكم، والتي تغطي الأسس الرياضية، وآليات الانتقال، والمعايير التي تحتاجها الفرق قبل التعامل مع الأنظمة الفعلية.
ما هو مبدأ "الحصاد الآن، وفك التشفير لاحقًا" ولماذا يغيّر أعمار المفاتيح؟
هذا المبدأ هو استراتيجية هجوم يتم فيها اعتراض البيانات المشفّرة وتخزينها اليوم بهدف فك تشفيرها بمجرد أن تصبح الحواسيب الكمية قادرة على كسر الخوارزميات العامة الحالية، مما يجعل البيانات طويلة الأمد معرّضة للخطر بغض النظر عن قوة التشفير الحالية.
كان عمر المفتاح تقليديًا يشير إلى المدة التي يبقى خلالها المفتاح صالحًا قبل التدوير، بناءً على حجم الاستخدام ومستوى التعرض للخطر. في ظل هذا المبدأ، يجب أن يأخذ عمر المفتاح في الاعتبار متغيرًا ثانيًا: مدة الاحتفاظ بالبيانات نفسها. سجل مستشفى يتطلب الاحتفاظ به لمدة 25 عامًا، ومشفّر باستخدام خوارزمية RSA بطول 2048 بت اليوم، ليس محميًا فعليًا لمدة 25 عامًا. إنه محمي فقط حتى ظهور حاسوب كمي ذي أهمية تشفيرية، وهو حدث تتوقع معظم الهيئات المعيارية حدوثه خلال 10 إلى 15 عامًا. هذا الإطار الزمني يقع داخل نافذة الاحتفاظ بالبيانات، وليس خارجها.
هذا يعيد صياغة التخطيط التشفيري من سؤال "ما مدى قوة الخوارزمية الآن" إلى سؤال "إلى متى تحتاج البيانات إلى الحماية، وهل تصمد الخوارزمية طوال تلك الفترة". المؤسسات التي تتعامل مع بيانات طويلة الاحتفاظ — السجلات القانونية، الاتصالات الدفاعية، البيانات الجينية، العقود المالية — تحتاج إلى الانتقال قبل تحقق التهديد، وليس بعده. المعهد الوطني للمعايير والتقنية أصدر بالفعل ثلاثة معايير نهائية لتشفير ما بعد الكم: معيار ML-KEM المستند إلى خوارزمية Kyber لتغليف المفاتيح، ومعيار ML-DSA المستند إلى خوارزمية Dilithium، ومعيار SLH-DSA للتوقيعات الرقمية. أصبحت هذه المعايير رسمية على المستوى الفيدرالي في أغسطس 2024، ما منح المؤسسات نقطة مرجعية ثابتة بدلًا من هدف متحرك.
كيف يختلف تشفير ما بعد الكم عن التشفير التقليدي بالمنحنيات الإهليلجية؟
يعتمد تشفير ما بعد الكم على مسائل رياضية يُعتقد أنها مقاومة للهجمات الكمية، وأبرزها البنى القائمة على الشبكات، بينما يعتمد التشفير بالمنحنيات الإهليلجية على مسألة اللوغاريتم المتقطع، التي تحلّها خوارزمية شور بكفاءة على حاسوب كمي.
ظل التشفير بالمنحنيات الإهليلجية معيار الكفاءة لأكثر من عقد، إذ يوفر أمانًا قويًا بأحجام مفاتيح صغيرة. مفتاح بطول 256 بت من هذا النوع يوفر أمانًا يعادل مفتاح RSA بطول 3072 بت، ولهذا يهيمن على مصافحات بروتوكول أمان طبقة النقل، وبروتوكولات الشبكات الافتراضية الخاصة، والمصادقة على الأجهزة المحمولة. ضعفه بنيوي: مسألة اللوغاريتم المتقطع التي يعتمد عليها لها خوارزمية كمية معروفة تحلّها في زمن متعدد الحدود. بمجرد وجود حاسوب كمي كبير بما يكفي، يفشل هذا النوع من التشفير وخوارزمية RSA في آنٍ واحد، وليس تدريجيًا.
التشفير القائم على الشبكات يتجنب نمط الفشل هذا. مسائل مثل "التعلم مع الأخطاء" ونسختها المعيارية، التي تقوم عليها خوارزمية Kyber، لا تملك حلًا كميًا فعالًا معروفًا حتى الآن. المقابل هو الحجم والعبء الحسابي. النسخة الموصى بها من معيار ML-KEM لمعظم استخدامات المؤسسات تنتج مفاتيح عامة بحجم يقارب 1184 بايت مقارنة بـ32 بايت فقط للمفتاح التقليدي بطول 256 بت، ونصوصًا مشفّرة بحجم يقارب 1088 بايت. هذا يرفع استهلاك النطاق الترددي في الأنظمة عالية التكرار للمعاملات بهامش قابل للقياس، عادة من 3 إلى 5 أضعاف حجم الحمولة لكل مصافحة، ما يؤثر على البنية التحتية المصممة أصلًا للتشفير التقليدي.
التوقيعات الرقمية تتبع نمطًا مشابهًا. توقيعات خوارزمية Dilithium تتراوح بين 2420 و4595 بايتًا حسب مستوى الأمان المطلوب، مقابل 64 إلى 96 بايتًا فقط لتوقيعات المنحنيات الإهليلجية. الأنظمة التي تنفذ ملايين عمليات التحقق من التوقيعات يوميًا — جهات إصدار الشهادات، خطوط توقيع الشيفرة البرمجية، بنية سلاسل الكتل — تحتاج إلى تخطيط للسعة قبل تبديل الخوارزميات، وليس بعد ظهور أعطال في النشر الفعلي.
ما دور اعتماد المعايير الوطنية في قرارات التبني المؤسسي؟
اعتماد المعايير الوطنية يمنح المؤسسات مجموعة خوارزميات محددة ومعتمدة حكوميًا للانتقال إليها، مما يقلل من مخاطر التشتت بين الموردين ويجعل المعايير الفيدرالية الثلاثة الأساس المرجعي للمشتريات ومتطلبات الامتثال.
قبل أغسطس 2024، كانت المؤسسات التي تقيّم جاهزيتها لما بعد الكم تواجه مشكلة تنسيق: عدة خوارزميات مرشحة، ومعايير غير نهائية، ولا ضمانة بأن التطبيقات المبكرة ستتوافق مع المعيار النهائي. إصدار المعايير الفيدرالية النهائية أزال هذا الغموض. الوكالات الفيدرالية الأمريكية تعمل الآن بموجب تكليف بجرد الأصول التشفيرية والبدء في تخطيط الانتقال، مع استهداف اكتمال التحول بحلول عام 2035 بموجب مذكرة الأمن القومي رقم 10. جهات التنظيم في الخدمات المالية والقطاعات المرتبطة بالدفاع تتبنى جداول زمنية مماثلة.
اعتماد المعايير يؤثر أيضًا على اختيار الموردين. مزودو الخدمات السحابية، وشركات تصنيع وحدات أمان الأجهزة، والقائمون على مكتبات بروتوكول أمان طبقة النقل يبنون الآن أنظمتهم على مجموعات معايير ثابتة بدلًا من مسودات تجريبية. أصبحت الإصدارات الحديثة من المكتبات المفتوحة المصدر الشهيرة تدعم معيار ML-KEM مباشرة. فرق المشتريات التي تقيّم الموردين يمكنها الآن طرح سؤال محدد وقابل للاختبار: هل يدعم هذا المنتج المعايير الفيدرالية بشكل أصلي، أم يحتاج إلى طبقة وسيطة؟ هذا السؤال لم يكن له إجابة ثابتة قبل اعتماد المعايير، وهو يغيّر العناية الفنية الواجبة لأي مؤسسة تجدد عقود بنيتها التحتية في عام 2026 وما بعده.
بالنسبة للمؤسسات التي لديها مواعيد امتثال محددة أو التزامات تعاقدية مرتبطة بمعايير تشفير وطنية، الخطوة العملية التالية هي إعداد مؤسستك للتشفير الحديث وتشفير ما بعد الكم قبل حلول موعد الانتقال النهائي، والذي يتناول الجرد، وترتيب الأولويات، والتخطيط للنشر التدريجي في البيئات الخاضعة للتنظيم.
كيف ينبغي للمؤسسات إعادة تقييم أعمار المفاتيح في ظل نموذج انتقال هجين؟
نموذج الانتقال الهجين يجمع بين الخوارزميات التقليدية وخوارزميات ما بعد الكم في نفس المصافحة، ما يوفر حماية من التهديدات الحالية وفك التشفير الكمي المستقبلي في آن واحد، ويتطلب سياسات عمر مفتاح تراعي فترات صلاحية مزدوجة للخوارزميتين.
قلة من المؤسسات تستطيع تبديل الخوارزميات في خطوة واحدة. النهج الهجين — تشغيل التشفير التقليدي ومعيار ML-KEM معًا في نفس عملية تبادل المفاتيح — هو النموذج الانتقالي الذي توصي به معظم الهيئات المعيارية، بما في ذلك المسودات الخاصة بفرقة عمل هندسة الإنترنت لتبادل المفاتيح الهجين. في هذا النموذج، يعتمد أمان الجلسة على سلامة الخوارزميتين معًا؛ فعلى المهاجم كسر كل من المكوّن التقليدي والمكوّن الكمي لاختراق الجلسة. هذا يوفر حماية فورية من مبدأ "الحصاد الآن وفك التشفير لاحقًا" دون الحاجة إلى إزالة الأنظمة القديمة التي لا تزال تعتمد على التشفير التقليدي للتوافق.
سياسة عمر المفتاح في ظل النشر الهجين تحتاج إلى ثلاثة معايير منفصلة بدلًا من واحد: تكرار تدوير المكوّن التقليدي، وتكرار تدوير مكوّن ما بعد الكم، وتاريخ محدد لإنهاء استخدام المكوّن التقليدي بالكامل. تكرار تدوير مفاتيح معيار ML-KEM في الأنظمة عالية الحجم يُحدد عادة بفترة أقصر خلال مرحلة الانتقال، غالبًا كل 90 يومًا بدلًا من دورات الاثني عشر شهرًا الشائعة في التشفير التقليدي، لأن التطبيقات المبكرة لا تزال قيد التحصين ضد هجمات القنوات الجانبية الخاصة بعمليات الشبكات. الفرق التي تدير جهات إصدار الشهادات وبنية المفاتيح العامة تحتاج إلى إجراءات محدّثة لإدارة دورة حياة المفاتيح تتبع كلا المكوّنين بشكل منفصل، وهو أمر يختلف عن أدوات دورة الحياة أحادية الخوارزمية التي تشغّلها معظم المؤسسات حاليًا.
ما المهارات ونهج التدريب التي تُعِدّ الفرق التقنية لهذا الانتقال؟
الإعداد الفعّال يجمع بين أساسيات التشفير التطبيقي، وتمارين انتقال عملية باستخدام المكتبات المعتمدة وطنيًا، وتدريب مخصص حسب الدور لمهندسي الأمن والمطورين وفرق الامتثال، بدلًا من جلسة توعية عامة واحدة.
فجوات المهارات في القوى العاملة فيما يخص تشفير ما بعد الكم بنيوية وليست سطحية. معظم مهندسي الأمن الذين تدربوا خلال الخمس عشرة سنة الماضية تعلموا التشفير التقليدي بوصفه الخيار الافتراضي، مع التعامل مع التهديدات الكمية باعتبارها نظرية بحتة. سد هذه الفجوة يتطلب ثلاثة مسارات تعليمية منفصلة. مهندسو الأمن يحتاجون إلى عمق في اختيار الخوارزميات، وتصميم البروتوكولات الهجينة، وربط الامتثال بالمعايير الفيدرالية. المطورون يحتاجون إلى تعرض عملي على المكتبات المحدّثة والتغيرات المحددة في واجهات البرمجة المصاحبة لأحجام المفاتيح والنصوص المشفّرة الأكبر. فرق الامتثال والمخاطر تحتاج إلى قاعدة تقنية كافية لتفسير ادعاءات الموردين ومراجعة تقدم الانتقال دون الاعتماد الكامل على استشاريين خارجيين.
شكل تقديم التدريب يؤثر على الاستيعاب أكثر من حجم المحتوى. الورش التقنية بإشراف مدرّب، حيث تنفذ الفرق مصافحة هجينة فعلية أو تنقل خط توقيع إلى معيار ML-DSA في بيئة معزولة، تحقق جاهزية تشغيلية أعلى بكثير مقارنة بالتدريب التوعوي القائم على المحاضرات. المؤسسات التي تبني هذه القدرة داخليًا، خاصة ضمن وظائفها التقنية والهندسية القائمة، تدمج غالبًا وحدات ما بعد الكم ضمن دورات تقنية المعلومات والبرمجة الأوسع، ما يتيح للموظفين المرتبطين بالأمن بناء كفاءة تشفيرية إلى جانب مسارات تطوير المهارات الحالية بدلًا من معاملتها كتخصص منعزل.
كيف ينبغي للمؤسسات قياس العائد على الاستثمار والجاهزية للانتقال إلى ما بعد الكم؟
يُقاس العائد على الاستثمار في الانتقال إلى ما بعد الكم من خلال تقليل التعرض طويل الأمد للاختراقات، وتجنب تكاليف التدقيق والامتثال، ومؤشرات جاهزية البنية التحتية المتتبعة مقابل جرد محدد للأصول التشفيرية، بدلًا من مؤشرات الإنتاجية قصيرة الأمد.
تكلفة الانتقال محملة في البداية: جرد الخوارزميات، وتحديث المكتبات، واختبار البروتوكولات الهجينة، وتدريب الموظفين، كل ذلك يحدث قبل ظهور أي انخفاض ملموس في المخاطر. هذا يجعل حساب العائد على الاستثمار التقليدي صعبًا باستخدام مؤشرات قائمة على المخرجات. مقياس جاهزية أكثر دقة يتتبع أربعة مؤشرات عبر الزمن: نسبة الأصول التشفيرية التي تم جردها من إجمالي الأصول، ونسبة نقاط نهاية بروتوكول أمان طبقة النقل التي تدعم تبادل المفاتيح الهجين، ونسبة بنية التوقيع التي انتقلت إلى المعايير الجديدة، ومعدلات اعتماد الموظفين مقابل معايير كفاءة محددة.
استكشف المزيد من رؤى الخبراء:
الإلكترونيات التناظرية والدوائر اللاسلكية: لماذا تتصرف المكونات بشكل مختلف فوق 100 ميجاهرتز
أجهزة VHDL وVerilog وFPGA: كيف تتحول لغات وصف العتاد إلى دوائر سيليكون
المؤسسات التي تمتلك عمليات جرد ناضجة للأصول التشفيرية تسجل جداول زمنية للانتقال أقصر بنسبة تتراوح بين 30 و40 بالمئة مقارنة بالمؤسسات التي تبدأ الجرد والانتقال في وقت واحد، استنادًا إلى بيانات المتبنين الأوائل من تجارب في قطاع الخدمات المالية أُجريت في عام 2025. هذه الفجوة تنشأ من تجنب إعادة العمل: الأنظمة التي تنتقل دون جرد كامل غالبًا ما تحتاج إلى جولة انتقال ثانية عند ظهور تبعيات لم تكن معروفة سابقًا. التطبيق العملي لهذه البيانات يتجاوز تقنية المعلومات — مجالس الإدارة ولجان التدقيق تطلب بشكل متزايد إدراج التعرض للمخاطر التشفيرية كبند دائم على جدول الأعمال، خاصة في المؤسسات العاملة في قطاعات خاضعة للتنظيم حيث تمتد مسؤولية الاختراق إلى بيانات تم اختراقها بعد سنوات من عملية التشفير الأصلية.