 دورات تدريب في إدارة المشاريع
 برامج الماجستير المهني في الإدارة
 برامج الدبلوم المهني المصغر في الإدارة
الماجستير القصير
 القيادة وتطوير الذات
 دورات الموارد البشرية والتدريب
 العقود والمناقصات والقانونية
 ادارة المشتريات والمناقصات والمخازن
 دورات التخطيط الاستراتيجي
 ادارة الجودة الشاملة والتميز المؤسسي
 دورات خدمة العملاء والتسويق
 دورات السكرتارية والأرشفة
 دورات العلوم الإدارية
 دورات إدارة المبيعات
 دورات الإدارة التربوية
 دورات تجارة التجزئة
 دورات إدارة المخاطر
 دورات إدارة المكاتب
 دورات مهارات الإدارة وإدارة المشاريع
 الدورات التدريبية في مجال الخدمات اللوجستية وسلاسل الإمداد
 الدورات التدريبية في مجال الضيافة والسياحة
 الدورات التدريبية في إدارة المنتجات
 الدورات التدريبية في الشحن والنقل البحري والموانئ
 الدورات التدريبية في إدارة المرافق
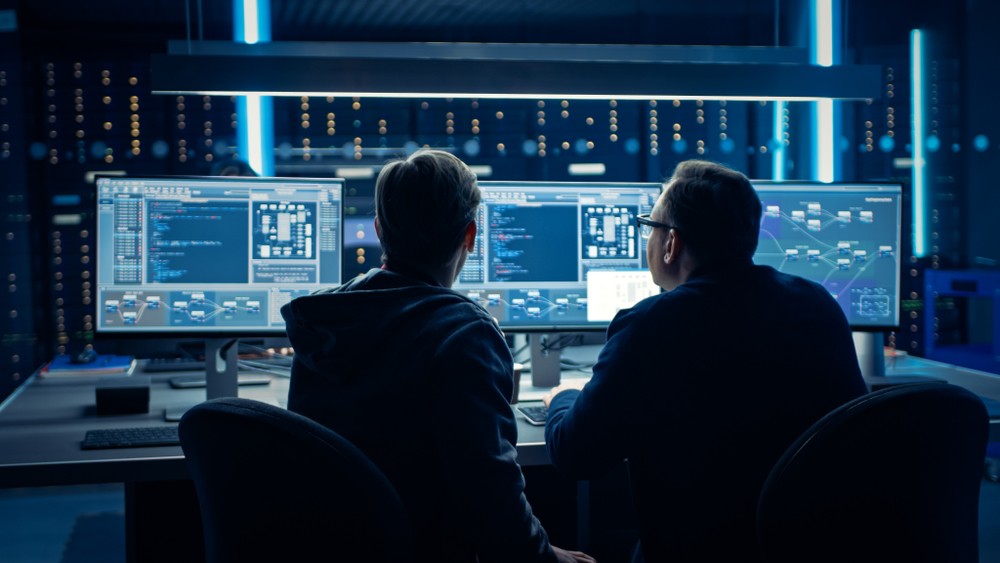
صُممت دورات تدريبية في مركز عمليات الأمن ومراقبة أنظمة إدارة المعلومات والأحداث الأمنية لتعزيز قدرات المؤسسات في مجال المراقبة الأمنية المستمرة، واكتشاف التهديدات، وتحليل الحوادث، والاستجابة المنسقة للتهديدات السيبرانية. ومع تزايد اعتماد المؤسسات على البيئات الرقمية المترابطة، تحتاج فرق الأمن إلى عمليات منظمة لتحديد الأنشطة المشبوهة، وربط الأحداث الأمنية، وتصعيد الحوادث قبل أن تتطور إلى مخاطر تشغيلية كبيرة.
يوفر هذا البرنامج إطاراً عملياً يركز على إدارة مركز عمليات الأمن وبيئات إدارة المعلومات والأحداث الأمنية. ويتناول العمليات التي تستخدمها المؤسسات لجمع البيانات الأمنية وتحليل الأحداث وتحديد التهديدات وتنسيق الاستجابات المناسبة عبر البنية التحتية لتقنية المعلومات، والأجهزة الطرفية، والشبكات، والتطبيقات، والبيئات السحابية.
يركز البرنامج على عمليات مركز عمليات الأمن وإدارة المعلومات والأحداث الأمنية باعتبارهما قدرة أمنية متكاملة. ويتعرف المشاركون على كيفية تجميع السجلات والبيانات الخاصة بالأحداث الأمنية وتحليلها لتوفير رؤية شاملة عبر المؤسسة. ومن خلال الربط الفعال بين السجلات، تستطيع فرق الأمن ربط الأحداث التي تبدو غير مترابطة وتحديد الأنماط التي قد تشير إلى وصول غير مصرح به، أو نشاط برمجيات ضارة، أو إساءة استخدام الصلاحيات، أو كشف البيانات، أو مخاطر أمنية أخرى.
يمثل اكتشاف التهديدات عنصراً أساسياً في البرنامج. ويتعرف المشاركون على الأساليب التشغيلية المستخدمة لتحديد مؤشرات الاختراق والسلوك غير المعتاد والهجمات المحتملة، مع الحفاظ على عمليات مراقبة مناسبة. كما يتناول البرنامج فرز التنبيهات، مما يمكّن العاملين في مجال الأمن من تقييم التنبيهات وفقاً لمدى ارتباطها بالتهديد، ومستوى خطورتها، وتأثيرها على الأعمال، والاستجابة المطلوبة.
يتضمن البرنامج مفاهيم إدارة المعلومات والأحداث الأمنية المؤسسية ومنصات ذات استخدام واسع في مجال المراقبة الأمنية مثل منصة سبْلنك، مع التركيز على الاستخدام التشغيلي بدلاً من الجانب النظري الخاص بالمنتج. ويتعرف المشاركون على كيفية تطوير حالات استخدام ذات قيمة، وتحديد متطلبات المراقبة، وتحسين جودة التنبيهات الأمنية الناتجة عن بيئات إدارة المعلومات والأحداث الأمنية.
كما يتناول البرنامج تصعيد الحوادث باعتباره عنصراً أساسياً في عمليات مركز عمليات الأمن. وتحتاج فرق الأمن إلى إجراءات تصعيد واضحة تحدد متى ينبغي نقل التنبيه من المراقبة الروتينية إلى التحقيق أو الاحتواء أو الاستجابة على مستوى الإدارة. ولذلك يتناول البرنامج معايير التصعيد، ومسارات الاتصال، وملكية الحوادث، والتنسيق بين العاملين في مركز عمليات الأمن والوظائف المؤسسية الأخرى.
تقدم الأكاديمية البريطانية للتدريب والتطوير هذا البرنامج ضمن فئة دورات تكنولوجيا المعلومات والبرمجة، بما يدعم المؤسسات التي تسعى إلى تعزيز مراقبة الأمن السيبراني، والمرونة التشغيلية، والحوكمة الأمنية.
تهدف دورات تدريبية في مركز عمليات الأمن ومراقبة أنظمة إدارة المعلومات والأحداث الأمنية إلى تطوير قدرات منظمة لإدارة عمليات المراقبة الأمنية الحديثة والاستجابة الفعالة للتهديدات المكتشفة.
بعد إتمام البرنامج، سيتمكن المشاركون من:
الفئة المستهدفة
تستهدف دورات تدريبية في مركز عمليات الأمن ومراقبة أنظمة إدارة المعلومات والأحداث الأمنية المهنيين المسؤولين عن عمليات الأمن السيبراني، وأمن المعلومات، والبنية التحتية التقنية، والمخاطر المؤسسية.
ويُعد البرنامج مناسباً بشكل خاص لـ:
كما يناسب البرنامج المؤسسات التي تسعى إلى توحيد إجراءات مركز عمليات الأمن بين الفرق المختلفة، أو تحسين الرؤية الأمنية، أو إنشاء عمليات أكثر اتساقاً للتعامل مع التنبيهات الأمنية والحوادث.
الوحدات
الوحدة الأولى: أساسيات مركز عمليات الأمن
تتناول هذه الوحدة الدور المؤسسي لمركز عمليات الأمن ومساهمته في الأمن السيبراني للمؤسسة. ويتعرف المشاركون على مسؤوليات المركز، وهياكله التشغيلية، ووظائف المراقبة، والعلاقة بين محللي الأمن والمهندسين ومتخصصي الاستجابة للحوادث والإدارة.
وتتناول الوحدة نماذج تشغيل مراكز عمليات الأمن المختلفة، وتبحث في كيفية تحديد المسؤوليات المتعلقة بالمراقبة المستمرة، والتحقيق، وإعداد التقارير، وتصعيد الحوادث. كما تتناول الإجراءات التشغيلية التي تدعم الاتساق والمساءلة والتنسيق الفعال.
الوحدة الثانية: بنية مركز عمليات الأمن وإدارة المعلومات والأحداث الأمنية
تستعرض هذه الوحدة العلاقة بين عمليات مركز عمليات الأمن وتقنية إدارة المعلومات والأحداث الأمنية. ويتعرف المشاركون على كيفية جمع المعلومات الأمنية ومعالجتها وتخزينها وتحليلها لتوفير رؤية مركزية عبر بيئات المؤسسة.
وتشمل الموضوعات جمع الأحداث الأمنية، وإدخال البيانات، ومعالجة الأحداث، ولوحات المراقبة، وآليات الاكتشاف، ومسارات العمل التشغيلية. ويركز المحتوى على كيفية دعم قدرات إدارة المعلومات والأحداث الأمنية للمحللين خلال دورة المراقبة الأمنية.
الوحدة الثالثة: إدارة السجلات الأمنية ومصادر البيانات
تعتمد المراقبة الفعالة لأنظمة إدارة المعلومات والأحداث الأمنية على بيانات أمنية موثوقة وملائمة. وتتناول هذه الوحدة المصادر الشائعة للسجلات والأحداث الأمنية، بما في ذلك أجهزة الشبكات، والخوادم، والأجهزة الطرفية، والتطبيقات، وأنظمة المصادقة، والخدمات السحابية، والضوابط الأمنية.
ويتناول المشاركون جودة السجلات واتساقها وتوافرها ومدى ارتباطها بالمتطلبات الأمنية. كما تتناول الوحدة أهمية تحديد مصادر البيانات المناسبة لمتطلبات المراقبة المحددة والأهداف الأمنية للمؤسسة.
الوحدة الرابعة: ربط السجلات وتحليل الأحداث
تركز هذه الوحدة على ربط السجلات باعتباره قدرة أساسية ضمن عمليات إدارة المعلومات والأحداث الأمنية. ويتعرف المشاركون على كيفية ربط الأحداث من أنظمة مختلفة لتحديد العلاقات والتسلسلات والأنماط السلوكية.
وتتناول الوحدة كيفية توفير الأحداث المنفردة لرؤية محدودة، بينما يمكن للأحداث المترابطة أن تكشف عن حادث أمني أوسع. كما يراجع المشاركون أساليب تحليل التوقيت، ونشاط المستخدمين، وسلوك الشبكة، وأحداث المصادقة، والتغييرات التي تطرأ على الأنظمة لدعم التحقيق الفعال.
الوحدة الخامسة: اكتشاف التهديدات والمراقبة الأمنية
تعمل هذه الوحدة على تطوير الأساليب التشغيلية لاكتشاف التهديدات. ويتعرف المشاركون على كيفية تحديد الأنشطة المشبوهة من خلال المؤشرات السلوكية، والأحداث الأمنية، وأنماط الوصول غير المعتادة، والإشارات الأخرى ذات الصلة.
وتتناول الوحدة متطلبات الاكتشاف عبر الأجهزة الطرفية والشبكات والتطبيقات والهويات والبيئات السحابية. كما تركز على أهمية الحفاظ على قدرات اكتشاف تعكس المخاطر المؤسسية الحالية وتطور أساليب الهجوم السيبراني.
الوحدة السادسة: إدارة التنبيهات وفرزها
يمكن لبيئات المراقبة واسعة النطاق إنشاء أعداد كبيرة من التنبيهات الأمنية. وتتناول هذه الوحدة التحدي التشغيلي المرتبط بتقييم هذه التنبيهات وترتيب أولوياتها وإدارتها.
ويتناول المشاركون عمليات فرز التنبيهات، وتصنيف مستوى الخطورة، والتحليل السياقي، وترتيب الأولويات. ويركز البرنامج على التمييز بين الأحداث الأمنية المهمة والنشاط المعتاد وتجنب التصعيد غير الضروري.
كما يتم الاهتمام بإرهاق التنبيهات والإشعارات المتكررة ونقص السياق. ويساعد الفرز الفعال العاملين في مركز عمليات الأمن على توجيه مواردهم نحو الأحداث التي تتطلب التحقيق، مع الحفاظ على الرؤية المناسبة للأحداث ذات الأولوية المنخفضة.
الوحدة السابعة: استخدام منصة سبْلنك في عمليات المراقبة الأمنية
تقدم هذه الوحدة منصة سبْلنك باعتبارها منصة مؤسسية للمراقبة الأمنية، وتتناول دورها ضمن عمليات إدارة المعلومات والأحداث الأمنية. ويتعرف المشاركون على كيفية البحث في البيانات الأمنية وتحليلها وعرضها لدعم أنشطة المراقبة والتحقيق.
ويركز المحتوى على التطبيقات التشغيلية لمنصة سبْلنك، بما في ذلك تحليل الأحداث، ولوحات المعلومات، وعمليات البحث الأمنية، ومسارات المراقبة، ودعم التحقيقات. كما يتعرف المشاركون على كيفية الاستفادة من قدرات المنصة لتطوير عمليات مراقبة قابلة للتنفيذ.
الوحدة الثامنة: حالات استخدام إدارة المعلومات والأحداث الأمنية ومتطلبات الاكتشاف
تكون المراقبة الأمنية أكثر فعالية عندما ترتبط قدرات إدارة المعلومات والأحداث الأمنية بالمخاطر المؤسسية المحددة. وتركز هذه الوحدة على تطوير وإدارة حالات استخدام المراقبة الأمنية.
ويتناول المشاركون كيفية تصميم حالات استخدام لمعالجة سيناريوهات مثل المصادقة المشبوهة، وإساءة استخدام الصلاحيات، والسلوك غير المعتاد للشبكة، ومؤشرات البرمجيات الضارة، والوصول غير المصرح به، واحتمال كشف البيانات. كما تتناول الوحدة متطلبات تحديد منطق الاكتشاف، ومصادر البيانات المناسبة، وشروط التنبيه، والاستجابة المتوقعة من المحلل.
الوحدة التاسعة: التحقيق الأمني وتحليل الحوادث
تتناول هذه الوحدة العمليات التي يستخدمها العاملون في مركز عمليات الأمن عندما يتطلب التنبيه الأمني تحقيقاً أعمق. ويتعامل المشاركون مع الجداول الزمنية للأحداث، ونشاط المستخدمين، وسلوك الأنظمة، ومؤشرات الشبكة، والسجلات الأمنية ذات الصلة.
ويركز المحتوى على جمع السياق الكافي لتحديد ما إذا كان التنبيه يمثل حادثاً أمنياً فعلياً. كما يتعرف المشاركون على متطلبات التوثيق وأهمية الحفاظ على سجلات تحقيق متسقة.
الوحدة العاشرة: تصعيد الحوادث وتنسيق الاستجابة
يمثل تصعيد الحوادث جزءاً أساسياً عندما تتجاوز الأحداث الأمنية مسؤوليات أو صلاحيات فرق المراقبة الأولية. وتتناول هذه الوحدة معايير التصعيد، ومستوى خطورة الحوادث، والملكية، وعمليات الاتصال.
ويتناول المشاركون الحالات التي ينبغي فيها نقل الحدث إلى فرق الاستجابة للحوادث، أو فرق البنية التحتية، أو الإدارة، أو الأطراف الأخرى ذات الصلة. كما تتناول الوحدة توثيق التصعيد وأساليب الاتصال التي تدعم الإجراءات المنسقة وتحد من التأخير غير الضروري.
الوحدة الحادية عشرة: أداء مركز عمليات الأمن والتحسين التشغيلي
تتناول هذه الوحدة أساليب مراجعة أداء مركز عمليات الأمن وتحسينه. ويتعرف المشاركون على المؤشرات التشغيلية مثل أحجام التنبيهات، وأعباء التحقيق، وعمليات الاستجابة، وتغطية الاكتشاف، وأنشطة التصعيد.
ويركز المحتوى على تحديد نقاط الضعف التشغيلية وفرص التحسين. كما يتناول كيفية تحسين مسارات المراقبة، وتحديث حالات الاستخدام، وتحسين جودة البيانات، وتعزيز التعاون بين وظائف الأمن المختلفة.
الوحدة الثانية عشرة: حوكمة مركز عمليات الأمن وإدارة المعلومات والأحداث الأمنية
تجمع الوحدة الأخيرة المفاهيم التشغيلية التي تناولها البرنامج ضمن إطار منظم للحوكمة. ويتعرف المشاركون على كيفية مواءمة أنشطة مركز عمليات الأمن وإدارة المعلومات والأحداث الأمنية مع متطلبات الأمن المؤسسي، والإجراءات الداخلية، وأهداف إدارة المخاطر.
وتتناول الوحدة التوثيق التشغيلي، وإدارة الوصول، ومعايير المراقبة، وحوكمة حالات الاستخدام، وإجراءات التصعيد، والمراجعة المستمرة. ويهدف ذلك إلى دعم عمليات مركز عمليات الأمن المستدامة والقادرة على التكيف مع التغيرات في التقنيات والعمليات التجارية وبيئة التهديدات السيبرانية.
تقدم الأكاديمية البريطانية للتدريب والتطوير دورات تدريبية في مركز عمليات الأمن ومراقبة أنظمة إدارة المعلومات والأحداث الأمنية بالتركيز على المتطلبات المؤسسية العملية، بما يمكّن المؤسسات من تطوير عمليات مراقبة أمنية أكثر تنظيماً، وتحسين اكتشاف التهديدات، وإنشاء إجراءات متسقة لفرز التنبيهات والتحقيق وتصعيد الحوادث.
الأسئلة الشائعة
1. ما هي دورات التدريب في مركز عمليات الأمن ومراقبة أنظمة إدارة المعلومات والأحداث الأمنية؟
تركز هذه الدورات على الإدارة التشغيلية لبيئات مركز عمليات الأمن وإدارة المعلومات والأحداث الأمنية، بما يشمل المراقبة الأمنية، واكتشاف التهديدات، وربط السجلات، وفرز التنبيهات، والتحقيق، وحالات الاستخدام، وتصعيد الحوادث.
2. ما دور إدارة المعلومات والأحداث الأمنية في مركز عمليات الأمن؟
تعمل تقنية إدارة المعلومات والأحداث الأمنية على جمع وتحليل الأحداث الأمنية من مصادر متعددة، مما يساعد فرق مركز عمليات الأمن على توحيد الرؤية الأمنية، وربط السجلات، وتحديد الأنشطة المشبوهة، ودعم التحقيقات الأمنية.
3. هل يتضمن البرنامج التدريب على منصة سبْلنك؟
نعم. يتضمن البرنامج وحدة مخصصة لاستخدام منصة سبْلنك في عمليات المراقبة الأمنية، بما في ذلك تحليل البيانات الأمنية، وعمليات البحث، ولوحات المعلومات، ومسارات المراقبة.
4. لماذا يعتبر فرز التنبيهات مهماً في عمليات مركز عمليات الأمن؟
يساعد فرز التنبيهات فرق الأمن على تقييم كميات كبيرة من الإشعارات الأمنية وترتيب أولوياتها وفقاً لمدى ارتباطها بالتهديد ومستوى خطورتها وتأثيرها المحتمل على الأعمال، مما يتيح توجيه الموارد المناسبة إلى الأحداث التي تتطلب التحقيق.
5. ماذا يتضمن تصعيد الحوادث؟
يتضمن تصعيد الحوادث الإجراءات المستخدمة لنقل الأحداث الأمنية المهمة من المراقبة الروتينية إلى فرق الاستجابة للحوادث أو الفرق التقنية أو الإدارة المناسبة، بناءً على مستوى الخطورة ومعايير التصعيد المحددة.
ملاحظة/ السعر يختلف حسب المدينة المختارة
دورة تدريبية في إنترنت الأشياء
2026-10-26
2027-01-25
2027-04-26
2027-07-26
 البرتوكول والمؤتمرات والفندقة
 العلاقات الدولية والدبلوماسية
 الصحافة و الإعلام
 العلاقات العامة
 دورات تدريب في قطاع الاتصالات
 تكنولوجيا المعلومات والبرمجة
 دورات الجرافيك ومهارات التصميم
 دورات لغات البرمجة
 الأمن السيبراني وأمن المعلومات
 إدارة البيئة والبلديات
 دورات التخطيط العمراني وبناء المدن
 دورات المحاسبة
 التدقيق والحوكمة ومحاربة الفساد
 دورات تدريب في الاستثمار و البنوك
 إعداد التقارير المالية والمراجعة والتدقيق
 التدريب الطبي والتعليم المستمر
.png) الصحة العامة وعلم الأوبئة في الرعاية الصحية
 الطب والرعاية الصحية
 سياسة الرعاية الصحية والتخطيط والدعوة
.png) تحسين الجودة الطبية وسلامة المرضى
 إدارة المكاتب في الرعاية الصحية
 إدارة مخاطر الرعاية الصحية
 إدارة التجزئة في الرعاية الصحية
.png) الذكاء الاصطناعي في التخطيط الاستراتيجي
 الذكاء الاصطناعي في الأعمال الإدارية والسكرتارية
 الذكاء الاصطناعي في خدمة العملاء
 دورات تدريب في النفط والغاز
 دورات تدريب في الطاقة المتجددة والطاقه النظيفة.
 الكهرباء واعمال التشغيل والصيانه
 دورات تدريب في الأمن والسلامة المهنيه
 دورات تدريب في الصحة العامة وإدارة المستشفيات
 دورات تدريبية فى هندسة الصيانة والتشغيل
 الهندسة والادارة الهندسية
 الدورات التدريبية في مجال الإنشاءات والهندسة المدنية
 جاهزية العمليات وضمانها