
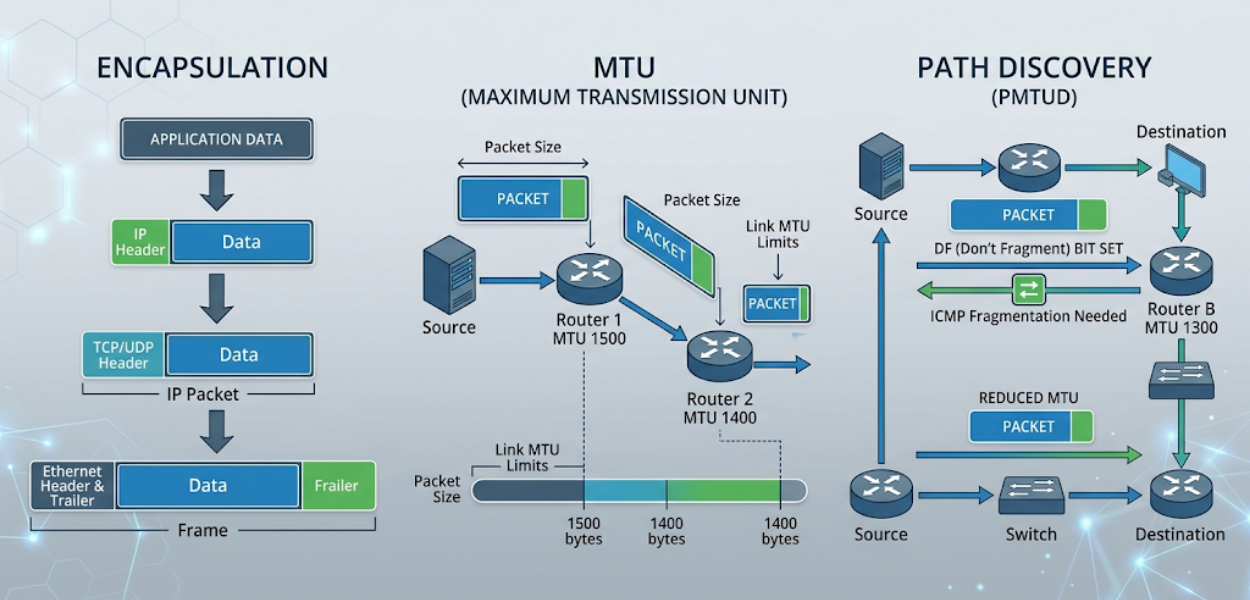
كل حزمة بيانات تنتقل عبر شبكة الشركة تمر بسلسلة من القرارات التقنية التي لا يراها معظم الموظفين. التغليف يُغلّف البيانات برؤوس متعددة. حدود حجم الوحدة القصوى تحدد ما إذا كانت الحزمة ستنتقل سليمة أم ستتجزأ. آليات اكتشاف المسار تقرر كيف تجد الموجهات أفضل طريق ممكن. هذه المفاهيم الثلاثة تقع في صميم كفاءة مهندس الشبكات، وهي تفسر لماذا يعود الكثير من التباطؤ التشغيلي إلى ثغرات في فهم البروتوكولات وليس إلى عطل في الأجهزة.
المؤسسات التي تتعامل مع هذه المواضيع باعتبارها تفاصيل تقنية ثانوية تكتشف التكلفة لاحقاً، من خلال فقدان الحزم وعدم استقرار الشبكات الافتراضية الخاصة وفشل عمليات الانتقال إلى IPv6. أما الفرق التي تبني معرفة منظمة حول مجموعة بروتوكولات TCP/IP فتتجنب هذا النمط. بالنسبة للمهندسين الذين يبنون هذا الأساس من الصفر، توفر دورات بروتوكولات وتقنيات IP لمهندسي الشبكات القاعدة المفاهيمية التي تفترضها بقية هذه المقالة. وفيما يلي شرح للتغليف وحجم الوحدة القصوى واكتشاف المسار وتقسيم الشبكات الفرعية وبروتوكولات التوجيه بالعمق اللازم لاتخاذ قرارات مدروسة في التدريب والتوظيف.
ما هو التغليف في مجموعة بروتوكولات TCP/IP ولماذا يهم؟
التغليف هو عملية إحاطة البيانات برؤوس خاصة بكل طبقة في مجموعة بروتوكولات TCP/IP، بدءاً من بيانات التطبيق وصولاً إلى النقل الفعلي، حتى تتمكن الأجهزة على طول المسار من تفسيرها وتمريرها بشكل صحيح. كل طبقة تضيف رأسها الخاص. طبقة التطبيق تنتج البيانات الخام. طبقة النقل تغلّفها برؤوس TCP أو UDP، مضيفة أرقام المنافذ ومعلومات الترتيب. طبقة الشبكة تغلّف ذلك المقطع برأس IP، مضيفة عنوان المصدر والوجهة. طبقة ربط البيانات تضيف رأساً وذيلاً للإطار من أجل النقل الفعلي.
هذا البناء الطبقي موجود حتى لا يحتاج كل جهاز على المسار سوى قراءة الرأس المتعلق بوظيفته فقط. المحول يقرأ رأس الإطار. الموجه يقرأ رأس IP. الخادم يقرأ رأس طبقة النقل. لا شيء يحتاج إلى تفسير المجموعة الكاملة في آنٍ واحد. عبء التغليف صغير من حيث القيمة المطلقة، عادة عشرون بايتاً لرأس IPv4 وعشرون بايتاً لرأس TCP، لكنه يتراكم عبر الأنفاق الافتراضية الخاصة وطبقات VXLAN والتغليف المزدوج في بيئات الحوسبة السحابية. المهندسون الذين لا يحسبون حساب هذا العبء يخطئون في إعداد حجم الوحدة القصوى ويتسببون في فقدان صامت للحزم يصعب تشخيصه دون معرفة على مستوى البروتوكول.
بيانات القوى العاملة عبر فرق تقنية المعلومات في المؤسسات تظهر باستمرار أن الأخطاء المرتبطة بالتغليف تمثل نسبة ملموسة من تذاكر الدعم المتصاعدة، خصوصاً في عمليات النشر السحابية الهجينة حيث تتراكم بروتوكولات أنفاق متعددة فوق بعضها. الفرق التي لا تملك تدريباً رسمياً على البروتوكولات تميل إلى معالجة هذه الأعراض بالتجربة والخطأ بدلاً من تحليل السبب الجذري، مما يطيل مدة التعطل ويزيد الاعتماد على الموظفين الأقدم لحل مشكلات ينبغي أن يستطيع المستوى المبتدئ حلها.
كيف يؤثر حجم الوحدة القصوى للنقل على أداء الشبكة؟
حجم الوحدة القصوى للنقل يحدد أكبر حجم لحزمة يمكن لواجهة الشبكة إرسالها دون تجزئة، وعدم تطابق هذا الحجم بين الأجهزة يسبب تجزئة وإعادة إرسال وفقداناً ملموساً في الإنتاجية عبر الاتصال. الحجم القياسي لشبكات إيثرنت هو ألف وخمسمائة بايت. الإطارات الضخمة توسّع هذا الحد إلى تسعة آلاف بايت على الشبكات المهيأة لدعمها، مما يقلل من العبء لكل حزمة في التطبيقات عالية الإنتاجية مثل نسخ التخزين ونقل الفيديو.
عندما تتجاوز الحزمة حجم الوحدة القصوى لأحد الوصلات على مسارها، يحدث أحد أمرين. موجهات IPv4 تجزئ الحزمة إلى أجزاء أصغر، مضيفة عبء معالجة وزيادة احتمال فقدان الحزمة، إذ إن فقدان جزء واحد يفرض إعادة إرسال الحزمة الأصلية كاملة. موجهات IPv6 لا تجزئ الحزم إطلاقاً. تُسقط الحزم كبيرة الحجم وتُعيد رسالة ICMPv6 بعنوان "الحزمة كبيرة جداً" إلى المرسل، واضعة مسؤولية تحديد الحجم الصحيح بالكامل على عاتق المضيف المصدر.
عدم تطابق حجم الوحدة القصوى سبب شائع لأعطال التطبيقات المتقطعة، خصوصاً مع الأنفاق الافتراضية الخاصة، حيث يستهلك رأس النفق جزءاً من الحجم المتاح دون أن يعدّل المسؤولون الحجم الفعلي في الاتجاه التالي. واجهة نفق مضبوطة على ألف وخمسمائة بايت مع عبء تغليف قدره خمسون بايتاً تترك فقط ألفاً وأربعمائة وخمسين بايتاً للحزمة الأصلية، والحركة التي تتجاهل هذا التخفيض تتجزأ أو تفشل بصمت حسب إعدادات جدار الحماية. المهندسون يعالجون هذا الأمر باختبار أحجام حزم متدرجة الصغر باستخدام أدوات تعطّل التجزئة، لعزل نقطة الفشل الدقيقة على طول المسار.
ما هو اكتشاف مسار حجم الوحدة القصوى وكيف يمنع التجزئة؟
اكتشاف مسار حجم الوحدة القصوى هو أسلوب يحدد فيه المضيف المرسل أصغر حجم للوحدة القصوى على طول المسار الكامل إلى الوجهة، بإرسال حزم مع علامة "عدم التجزئة" وتعديل الحجم للأسفل كلما أعاد موجه رسالة خطأ تفيد بضرورة التجزئة. هذه الآلية تتجنب عدم كفاءة التجزئة تماماً بإيجاد الحجم الصحيح للحزمة قبل بدء الجزء الأكبر من نقل البيانات.
تعمل الآلية على النحو التالي. المضيف يرسل حزمة بحجم الواجهة المحلية القصوى مع تفعيل علامة عدم التجزئة. إذا كان لدى أحد الموجهات على المسار حجم وحدة قصوى أصغر، يُسقط الحزمة ويعيد رسالة ICMP تشير إلى أقصى حجم يمكنه تمريره. المضيف المرسل يقلل حجم حزمته وفقاً لذلك ويعيد المحاولة. يستمر هذا حتى تصل الحزمة إلى الوجهة دون إثارة أخطاء إضافية، وعندها يكون المرسل قد حدد حجم الوحدة القصوى الفعلي للمسار.
اكتشاف مسار حجم الوحدة القصوى يفشل في البيئات التي تحجب فيها جدران الحماية رسائل ICMP، وهو خطأ أمني شائع في الإعداد. دون استجابة ICMP، لا يعلم المضيف المرسل أبداً أن حجماً أصغر مطلوب، وتُسقط الحزم دون تفسير. هذا من أكثر مشكلات الشبكات إساءة تشخيصاً في بيئات المؤسسات، إذ إن العرض، وهو اتصال يُنشأ ثم يتوقف عند نقل البيانات، يوجّه المهندسين نحو استكشاف أخطاء طبقة التطبيق بدلاً من السبب الصحيح في طبقة الشبكة. التعرف السريع على هذا النمط مقياس مباشر للكفاءة العملية في البروتوكولات، ويختلف عن المعرفة النظرية المبنية على الشهادات.
كيف يتعامل كل من OSPF وBGP مع توجيه الحزم بشكل مختلف؟
OSPF هو بروتوكول توجيه داخلي قائم على حالة الوصلة يحسب أقصر مسار داخل نظام مستقل واحد، بينما BGP هو بروتوكول توجيه خارجي قائم على متجه المسار يدير قرارات التوجيه بين الأنظمة المستقلة اعتماداً على السياسة وليس المسافة البحتة. البروتوكولان يحلّان مشكلتين مختلفتين ويعملان على مستويين مختلفين، والخلط بين استخداماتهما مصدر شائع لأخطاء التصميم في هندسة شبكات المؤسسات.
OSPF يبني خريطة كاملة للبنية الطوبولوجية للشبكة داخل منطقته، مستخدماً خوارزمية ديكسترا لحساب أقصر مسار إلى كل وجهة. يتقارب بسرعة، عادة خلال ثوانٍ من أي تغيير في البنية، ويناسب الشبكات الداخلية للمؤسسات ذات البنية الثابتة نسبياً. المناطق تُستخدم للحد من حجم قاعدة بيانات البنية الطوبولوجية التي يجب على كل موجه الاحتفاظ بها، مما يبقي أوقات التقارب قابلة للإدارة مع نمو الشبكة.
BGP يعمل بشكل مختلف. لا يحسب أقصر المسارات اعتماداً على تكلفة الوصلة. بل يختار المسارات بناءً على تسلسل من السمات، بما في ذلك طول مسار النظام المستقل والأفضلية المحلية ونوع المنشأ، مما يتيح لمسؤولي الشبكات تطبيق سياسة العمل على قرارات التوجيه بدلاً من الاعتماد فقط على الكفاءة التقنية. ولهذا السبب يشكّل BGP أساس بنية التوجيه الكاملة للإنترنت، حيث تحتاج آلاف الأنظمة المستقلة إلى تبادل معلومات الوصول دون أن يتحكم أي كيان واحد في البنية الطوبولوجية.
قرارات تقسيم الشبكات الفرعية تتفاعل مباشرة مع كلا البروتوكولين. التخطيط الضعيف للشبكات الفرعية يزيد من حجم جداول التوجيه، ويبطئ تقارب OSPF، ويعقّد تجميع مسارات BGP. المهندسون الذين يفهمون تقسيم الشبكات الفرعية على مستوى ثنائي يصممون خطط عناوين قابلة للتوسع بسلاسة، بينما أولئك الذين يعتمدون على حاسبات الشبكات الفرعية دون فهم أساسي يميلون إلى إنشاء مساحات عناوين مجزأة تتطلب مشاريع إعادة ترقيم مكلفة لاحقاً.
لماذا يغيّر IPv6 سلوك التغليف وحجم الوحدة القصوى واكتشاف المسار؟
IPv6 يلغي التجزئة على مستوى الموجه تماماً، ويفرض حداً أدنى لحجم الوحدة القصوى قدره ألف ومئتان وثمانون بايتاً، وينقل مسؤولية اكتشاف مسار حجم الوحدة القصوى بالكامل إلى المضيف المرسل، مما يفرض على المهندسين إعادة بناء عاداتهم في استكشاف أخطاء حجم الوحدة القصوى التي طوروها تحت IPv4. هذا أحد أهم الفروق العملية بين نسختي البروتوكول، وهو ما يوقع فيه المهندسون الذين يفترضون أن IPv6 مجرد IPv4 بعناوين أطول.
تحت IPv4، تجزئ الموجهات على طول المسار الحزم كبيرة الحجم تلقائياً، مخفية بذلك عدم تطابق حجم الوحدة القصوى على حساب الأداء. تحت IPv6، هذه الشبكة الأمنية غير موجودة. أي موجه يستقبل حزمة أكبر من حجم الوحدة القصوى للقفزة التالية يُسقطها ويعيد خطأ ICMPv6. إذا كان ذلك الخطأ محجوباً بجدار حماية، يتوقف الاتصال دون وجود تجزئة يمكن الرجوع إليها، مما يجعل اكتشاف مسار حجم الوحدة القصوى ليس مجرد أداة مفيدة بل ضرورة بنيوية حتى يعمل IPv6 بشكل صحيح عبر مسارات ذات حجم وحدة قصوى متغير.
تغيّرات بنية الرأس تزيد الأمر تعقيداً. رؤوس IPv6 ثابتة بحجم أربعين بايتاً، أكبر من الحد الأدنى لرأس IPv4، لكن IPv6 يزيل عدة حقول موجودة في IPv4، من بينها حقل التحقق من الرأس، ناقلاً مسؤولية اكتشاف الأخطاء إلى الطبقات الأدنى والأعلى. رؤوس الامتداد، المستخدمة لخيارات مثل التجزئة والأمان، مرتبطة بسلسلة بدلاً من كونها مضمنة، مما يغيّر طريقة تحليل جدران الحماية والأجهزة الوسيطة لحركة البيانات وفحصها. المؤسسات التي تنتقل إلى IPv6 دون مراعاة هذه الفروق في تدريب هندسة الشبكات لديها تشهد ارتفاعاً غير متناسب في تذاكر الدعم خلال فترة الانتقال، ومعظمها يعود إلى ثغرات في الفهم على مستوى البروتوكول وليس إلى عدم موثوقية IPv6 نفسه.
كيف ينبغي للمؤسسات بناء كفاءة هندسة الشبكات حول هذه البروتوكولات؟
تسد المؤسسات الفجوات في المهارات على مستوى البروتوكولات بفعالية أكبر من خلال تدريب منظم قائم على سيناريوهات واقعية يجمع بين التغليف وسلوك حجم الوحدة القصوى واكتشاف المسار ومنطق بروتوكولات التوجيه، بدلاً من دراسة الشهادات المعزولة التي تختبر الحفظ دون التطبيق العملي. هذا الفرق مهم لأن اختبارات الشهادات تكافئ سلوك البروتوكول المحفوظ، بينما الشبكات الإنتاجية تكافئ المهندسين القادرين على تشخيص سبب فشل حزمة معينة على مسار معين.
فجوة المهارات في هذا المجال قابلة للقياس. فرق تقنية المعلومات في المؤسسات تُبلغ باستمرار أن المهندسين المبتدئين ومتوسطي المستوى يستطيعون وصف OSPF وBGP في مقابلات التوظيف لكنهم يواجهون صعوبة في تتبع مشكلة تجزئة مرتبطة بحجم الوحدة القصوى مباشرة على شبكة حية دون تصعيد. هذه الفجوة تتسع مع إضافة الشبكات طبقات من الأنفاق والتراكب والربط السحابي، كل منها يضيف عبء تغليف وقيود حجم وحدة قصوى خاصة به. سد هذه الفجوة يتطلب تدريباً يتجاوز تعريفات البروتوكولات إلى التفكير التشخيصي التطبيقي، باستخدام التقاطات حزم حقيقية وسيناريوهات فشل فعلية بدلاً من النظرية المعتمدة على الشرائح.
بالنسبة للمؤسسات التي تقيّم كيفية بناء هذه الكفاءة على المستوى الأقدم، تعالج إتقان بروتوكولات وتقنيات IP بالعمق الذي يُوظَّف من أجله مهندسو الشبكات الأقدم العمق التشخيصي المحدد الذي يفصل بين الكفاءة التشغيلية والإلمام النظري. هذا العمق هو ما يختبره مديرو التوظيف مباشرة، إذ تُقيَّم الأدوار الأقدم في هندسة الشبكات بناءً على سرعة استكشاف الأخطاء ودقة تحديد السبب الجذري وليس على الحفظ فقط.
الاستثمار في التدريب في هذا المجال يحقق عوائد قابلة للقياس. الفرق التي تملك تدريباً منظماً على البروتوكولات تحل الحوادث المرتبطة بحجم الوحدة القصوى والتغليف بشكل أسرع، مما يقلل متوسط وقت الحل ويخفض الاعتماد على عدد محدود من كبار الموظفين لحل مشكلات ينبغي أن يستطيع المهندسون متوسطو المستوى معالجتها بشكل مستقل. لهذا انعكاسات مباشرة على تخطيط القوى العاملة لفرق الموارد البشرية والتعلم، إذ يصعب سد أدوار هندسة الشبكات من الخارج، وتطوير المهارات الداخلية يقلل من مخاطر التوظيف ومخاطر الاحتفاظ بالموظفين المرتبطة بتركّز المعرفة التقنية.
اكتشف المزيد من رؤى الخبراء:
الإدارة المتقدمة للينكس: شرح وحدات systemd والنطاقات المعزولة وضبط النواة
الانتشار الكهرومغناطيسي: شرح مناطق فريسنل والحيود والعوائق التضاريسية
بالنسبة للمؤسسات التي تبني كفاءة تقنية أوسع عبر وظيفة تقنية المعلومات لديها بدلاً من تخصص واحد في البروتوكولات، توفر مجموعة دورات تقنية المعلومات والبرمجة البنية الأوسع التي يندرج ضمنها التدريب المتخصص في البروتوكولات، داعمة خطط تطوير القوى العاملة التي تحتاج إلى تغطية الشبكات إلى جانب إدارة الأنظمة والبنية التحتية السحابية وتطوير البرمجيات.
قياس فعالية هذا التدريب يتطلب تتبع النتائج بما يتجاوز إكمال الدورة. وقت حل التذاكر المتعلقة بطبقة الشبكة، ومعدلات التصعيد إلى كبار المهندسين، ونسبة الحوادث المتعلقة بحجم الوحدة القصوى أو التوجيه التي تُحل دون دعم خارجي من الموردين، كلها مؤشرات على ما إذا كان التدريب قد تحوّل إلى كفاءة تشغيلية فعلية. المؤسسات التي تتابع هذه المؤشرات باستمرار تجد أن التدريب القائم على السيناريوهات الواقعية للبروتوكولات ينتج تحسناً أسرع في هذه الأرقام مقارنة بالدراسة المرتكزة على الشهادات وحدها، لأن التدريب يحاكي الظروف التشخيصية التي يواجهها المهندسون فعلياً على الشبكات الإنتاجية.